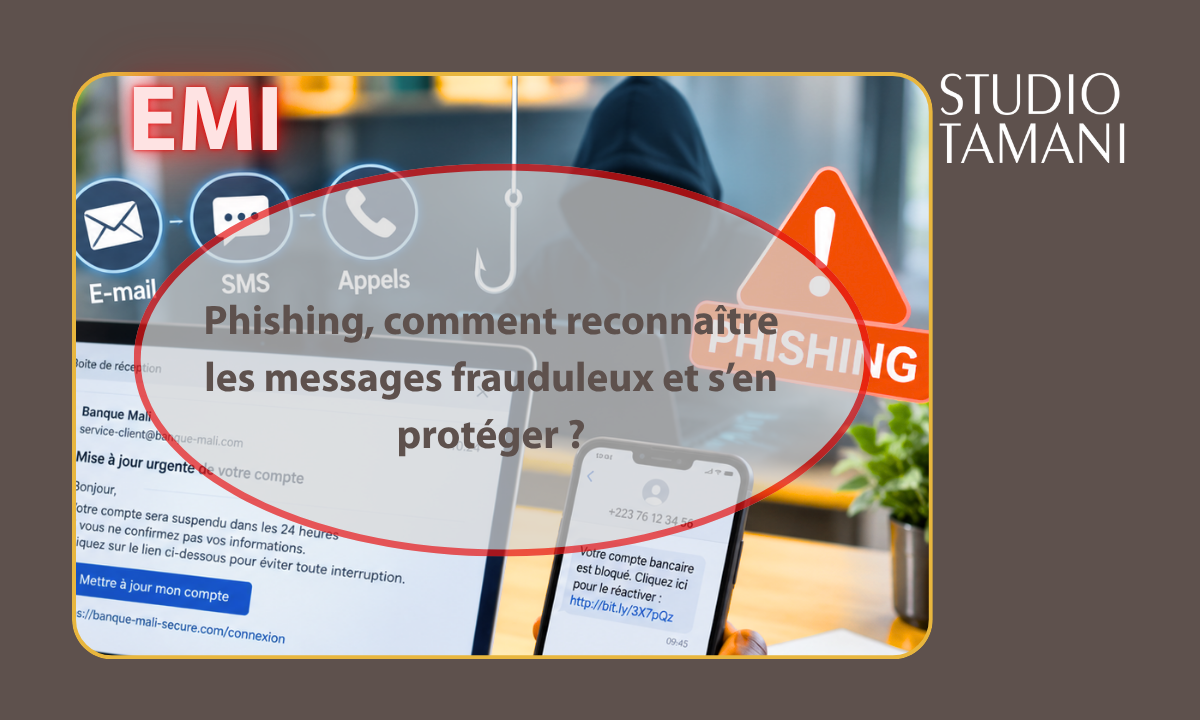
Des courriels aux SMS, en passant par les appels téléphoniques, les tentatives de phishing se multiplient et peuvent piéger même les personnes les plus vigilantes. Au Mali, plusieurs employés d’une entreprise ont récemment été victimes d’un lien frauduleux utilisant le nom d’une institution financière. Un expert en cybersécurité explique les méthodes utilisées par les fraudeurs et les précautions à prendre pour éviter ces arnaques.
Le phishing, également appelé hameçonnage, est une technique de fraude qui consiste à se faire passer pour une personne, une entreprise ou une institution de confiance. L’objectif est d’obtenir des informations confidentielles, comme des mots de passe ou des données bancaires, ou de pousser les victimes à envoyer de l’argent.
Récemment, plusieurs employés d’une entreprise au Mali ont cliqué sur un lien frauduleux qui utilisait le nom d’une institution financière. Alerté, le service informatique a réagi rapidement en procédant au changement de leurs mots de passe.
Selon l’expert en cybersécurité Ichaka Diarra, les fraudeurs peuvent d’abord collecter des informations sur leurs cibles afin de rendre leurs messages plus crédibles. Ils imitent ensuite les communications d’organismes connus pour gagner la confiance de leurs victimes.
Modes opératoires
Pour les inciter à cliquer, ils jouent souvent sur l’urgence, en évoquant par exemple un problème de compte à régler rapidement.
D’autres promettent des récompenses ou des gains pour attirer l’attention et pousser leurs interlocuteurs à agir sans prendre le temps de vérifier.
Les formes de phishing
L’hameçonnage ne se limite pas aux courriels. Les fraudeurs adaptent leurs méthodes aux moyens de communication qu’ils utilisent pour atteindre leurs victimes.
Le smishing désigne les tentatives de phishing par SMS. La victime reçoit un message contenant généralement un lien frauduleux ou une demande destinée à lui soutirer des informations personnelles.
Le vishing repose, quant à lui, sur les appels téléphoniques. Le fraudeur peut se présenter comme un agent de banque, un responsable administratif ou un représentant d’une entreprise afin de convaincre son interlocuteur de révéler des informations confidentielles ou d’effectuer une opération risquée.
Dans tous les cas, le principe reste le même, instaurer un climat de confiance. Ainsi, tromper la vigilance de la victime et l’amener à agir dans l’intérêt du fraudeur.
Les bons réflexes pour éviter les pièges
Pour se protéger contre le phishing, Ichaka Diarra recommande de vérifier l’identité de l’expéditeur avant de cliquer sur un lien. En cas de doute, mieux vaut contacter directement l’organisme concerné en utilisant ses coordonnées officielles, plutôt que celles fournies dans le message reçu.
Il est également essentiel de ne jamais communiquer ses mots de passe, ses codes confidentiels ou ses informations bancaires en réponse à une sollicitation suspecte. Une promesse de gain inattendue ou un message qui exige une réaction immédiate doivent aussi éveiller les soupçons.
Enfin, la sensibilisation aux risques numériques reste indispensable, notamment dans les entreprises. Former les employés à reconnaître les messages frauduleux, à vérifier les liens et à signaler rapidement les tentatives suspectes contribue à limiter les conséquences de ces attaques.